SECURITYSQUAD in der BSI Hall of Fame für E-Mail-Sicherheit
2026-09-18 · von SECURITYSQUAD
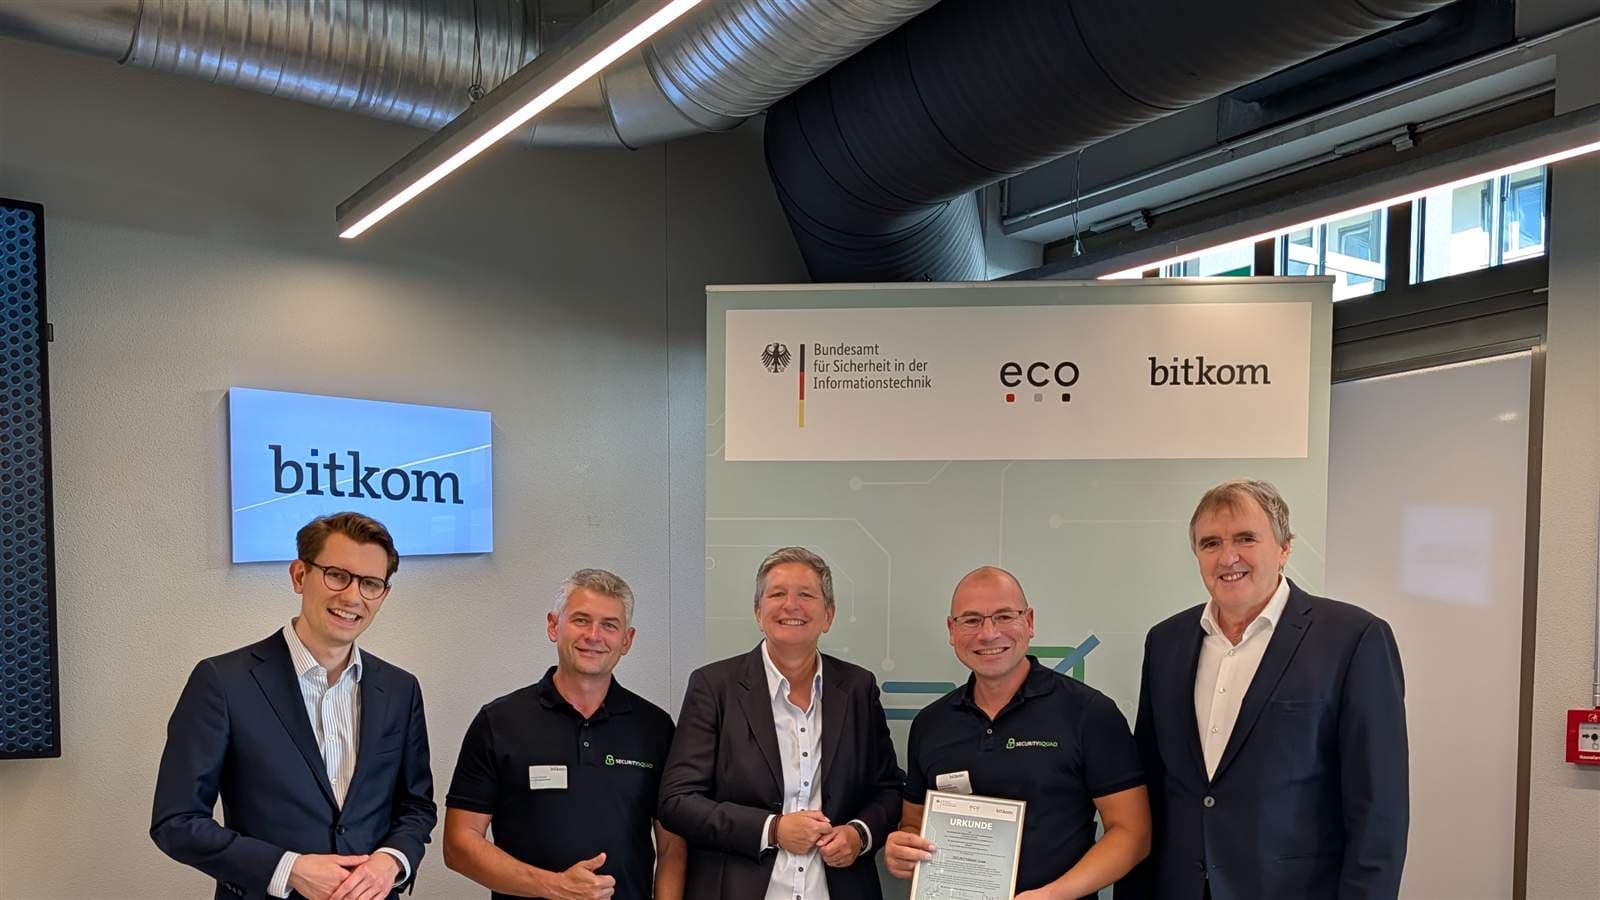
1 Uhr nachts, Bahnhof, Koffer packen für einen Zug nach Berlin – kein Notfall, sondern ein Termin, für den sich das lohnt. Heute wurde dort die zweite Runde der „Hall of Fame der E-Mail-Sicherheit" gefeiert, die Abschlussveranstaltung des E-Mail-Sicherheitsjahres von Bundesamt für Sicherheit in der Informationstechnik (BSI), eco – Verband der Internetwirtschaft und Bitkom. SECURITYSQUAD gehört zu den 116 Organisationen, die es in die Hall of Fame 2.0 geschafft haben. Die Urkunde überreichte uns BSI-Präsidentin Claudia Plattner persönlich.
Ein Jahr für die unsichtbarste Schwachstelle
Die E-Mail ist über 40 Jahre alt und war nie durchgängig für Sicherheit gebaut. Über 90 Prozent aller Cyberangriffe beginnen mit einer Phishing-Mail, mehr als 30 Prozent aller Organisationen haben bis heute keinen DMARC-Eintrag und sind damit anfällig für Identitätsdiebstahl per gefälschter Absenderadresse. Der geschätzte Schaden für die deutsche Wirtschaft durch Cyberangriffe lag 2025 bei über 200 Milliarden Euro. Genau hier setzte das BSI mit eco und Bitkom 2025 an: Sie riefen Webmail-Anbieter, Hoster und große Arbeitgeber dazu auf, zwei Technische Richtlinien umzusetzen – TR-03108 zum sicheren E-Mail-Transport und TR-03182 zur E-Mail-Authentifizierung. Weltweit werden schätzungsweise 360 Milliarden E-Mails täglich verschickt, die wenigsten davon so, dass sie diesen Standards entsprechen.
Von der Ankündigung zur nachgewiesenen Umsetzung
Die erste Hall of Fame entstand im August 2025: über 120 Unternehmen und Institutionen erhielten eine Urkunde, gestaffelt nach Gold (DNSSEC umgesetzt oder fest geplant) und Silber (MTA-STS umgesetzt oder geplant). Die zweite Runde hat die Latte höher gelegt. Zugelassen war nur, wer DNSSEC nach TR-03108 bis zum 30. Juni 2026 tatsächlich aktiviert hatte – nachweisbar, nicht nur angekündigt. 116 Organisationen haben diese Hürde genommen.
Warum wir mitgemacht haben
Wer Kunden zu ISO 27001, IT-Grundschutz und technischer Härtung berät, sollte an der eigenen Infrastruktur denselben Maßstab anlegen. Deshalb haben wir SPF, DKIM, DMARC und DNSSEC für unsere eigenen Domains vollständig umgesetzt und uns für die zweite Runde beworben. Die Auszeichnung gibt es nicht für ein Konzept, eine schöne Präsentation oder einen Haken auf einer Checkliste – sie steht für Infrastruktur, die tatsächlich läuft und im Alltag funktioniert. Genau das ist auch unser Anspruch bei unseren Kunden.
Was DNSSEC und DMARC konkret bringen
Früher hatte ein Brief ein Siegel, das Fälschung und Manipulation sichtbar gemacht hätte. Heute übernehmen kryptografische Verfahren diese Aufgabe für die E-Mail. Technisch bekommt jede DNS-Zone dafür ein Schlüsselpaar, mit dem sie ihre Einträge signiert: Neben dem eigentlichen DNS-Eintrag steht ein RRSIG-Record mit der Signatur, und über DS- sowie DNSKEY-Records entsteht eine lückenlose Vertrauenskette von der Root-Zone über die Top-Level-Domain bis zur eigenen Domain. Ein Resolver kann jede Antwort bis zu dieser Wurzel zurückverfolgen und erkennt, wenn unterwegs manipuliert wurde – etwa bei DNS-Cache-Poisoning oder einem Man-in-the-Middle-Angriff auf die Namensauflösung. Für die E-Mail-Sicherheit ist das zugleich die Grundlage für DANE: Erst über eine signierte Zone lässt sich per TLSA-Record verbindlich hinterlegen, welches TLS-Zertifikat ein Mailserver tatsächlich verwenden darf, sodass ein stiller Downgrade auf eine unverschlüsselte oder gefälschte Verbindung zwischen zwei Mailservern auffällt statt unbemerkt zu bleiben.
DMARC baut auf SPF und DKIM auf und legt fest, was mit E-Mails passiert, die sich fälschlich als Ihre Domain ausgeben – abweisen statt zustellen. Ohne DMARC-Eintrag kann praktisch jeder eine E-Mail verschicken, die aussieht, als käme sie von Ihrem Unternehmen. Genau das ist der Hebel hinter CEO-Fraud und Rechnungsbetrug.
Wo Sie heute stehen
Die über 30 Prozent fehlenden DMARC-Einträge aus der BSI-Erhebung sind kein abstraktes Problem irgendwo da draußen – die Wahrscheinlichkeit ist hoch, dass auch Ihre eigene Domain betroffen ist. Ein Blick in die DNS-Einträge zeigt in wenigen Minuten, ob SPF, DKIM, DMARC und DNSSEC stehen oder fehlen, und ob die DMARC-Police tatsächlich auf Zurückweisung statt nur auf Beobachtung steht – ein Eintrag im reinen Monitoring-Modus schützt niemanden. Wenn Sie das nicht selbst prüfen können oder wollen: Wir unterstützen bei der technischen Umsetzung, genauso wie wir sie bei uns selbst umgesetzt haben.
Weiterführend: IT-Grundschutz nach BSI-Standard · Cloud Security für Microsoft 365 · Phishing und der Faktor Mensch