Warum wir Cyber-Risiken ignorieren, die wir längst kennen
2026-07-01 · von SECURITYSQUAD
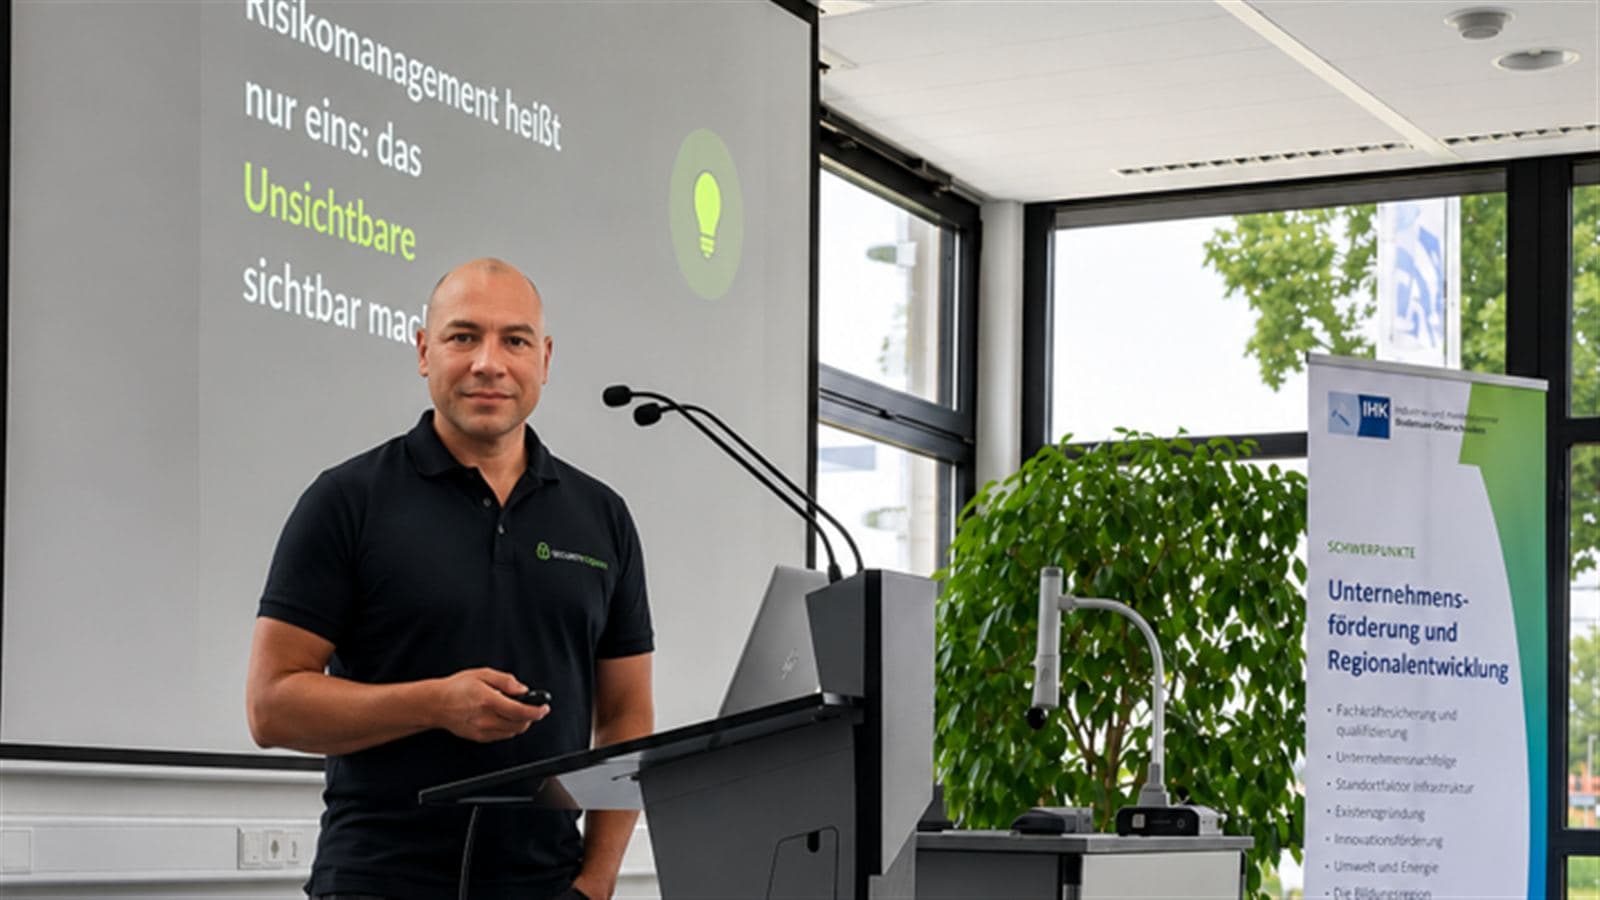
Ein Abgrund lässt uns erstarren, bevor wir überhaupt nachdenken können – in 40 Millisekunden schlägt der Puls, die Muskeln spannen sich an, der Reflex übernimmt. Legt man derselben Person ein Blatt Papier mit einem Cyber-Risiko vor, das ihr Unternehmen ruinieren kann, passiert: nichts. Kein Puls, kein Reflex – obwohl die Gefahr objektiv größer ist. Mit genau diesem Kontrast eröffnete SECURITYSQUAD-Geschäftsführer René Karcher seinen Vortrag auf einem IT-Sicherheitskongress einer regionalen Industrie- und Handelskammer am 1. Juli 2026.
Exzellente Risikomanager – bis es um Cyber geht
Die Unternehmerinnen und Unternehmer im Saal prüfen Lieferanten, bevor sie unterschreiben. Sie versichern Maschinen, lange bevor etwas brennt. Sie planen Liquidität für Szenarien, die nie eintreten. Risiken kennen, bewerten, steuern – das ist ihr Handwerk, seit Jahrzehnten. Trotzdem übersieht dieselbe Gruppe zuverlässig eine bestimmte Sorte Gefahr: die digitale.
Ein 200.000 Jahre altes Gehirn entscheidet mit
Der Grund liegt nicht in mangelndem Wissen, sondern in der Architektur der Entscheidung selbst. Der Harvard-Psychologe Daniel Gilbert beschreibt vier Eigenschaften, auf die unser Gefahrensystem anspringt: Personal, Abrupt, Immoral, Now – kurz P.A.I.N. Etwas mit Gesicht, plötzlich, empörend, jetzt. Ein Cyberangriff erfüllt keine dieser vier Bedingungen. Kein Täter zum Anfassen, jahrelang lautlos, kein moralischer Aufreger, und immer „doch nicht heute". Vier Kästchen, alle leer – der Alarm bleibt stumm, obwohl der Schaden derselbe ist wie bei einem Feuer. Nur eben ohne Gesicht.
Der ehrlichste Moment im Saal
Zwei Fragen legten das offen: „Wer hat eine Feuerversicherung?" – alle Hände oben. „Wer hat einen getesteten Notfallplan für den IT-Ausfall?" – vereinzelte Hände. Zwischen diesen beiden Handzeichen liegen, überspitzt gesagt, 200.000 Jahre Evolution. Wir versichern zuverlässig das Seltenere und ignorieren das Häufigere.
Das ist laut dem Forscher Ralph Hertwig vom Max-Planck-Institut für Bildungsforschung kein Zufall, sondern ein Muster: gewolltes Nichtwissen. Wir blenden Gefahren nicht aus, weil wir sie nicht kennen, sondern weil wir sie nicht kennen wollen – Wissen tut manchmal weh. Hinzu kommt, was der Risikoforscher Gerd Gigerenzer beschreibt: Wir fürchten vor allem das, wovor sich auch unser Umfeld fürchtet. Solange beim Mittagessen niemand über Backups spricht, lernt das Gehirn: ungefährlich.
Die Gegenmaßnahme passt auf ein Blatt
Die gute Nachricht: Gegen einen evolutionären Fehlalarm hilft kein geniales Modell, sondern eine simple Routine. Vier Fragen reichen als Einstieg in ein belastbares Cyber-Risikomanagement:
- Was kann passieren?
- Wie wahrscheinlich ist es?
- Was kostet es mich?
- Was tue ich dagegen?
Das ist kein Kompromiss gegenüber einer komplexeren Methode – im Gegenteil. Nobelpreisträger Harry Markowitz legte sein eigenes Geld nachweislich nicht nach seiner berühmten Portfolio-Formel an, sondern schlicht 50/50 – und schlug damit die eigene Formel. Einfache Heuristiken schlagen unter Unsicherheit regelmäßig die komplexen Modelle, wie Hertwig in seiner Forschung zeigt.
Von der Checkliste zum belastbaren ISMS
Ein Blatt Papier ist ein guter Einstieg, aber irgendwann braucht das Risiko einen dauerhaften Rahmen – Verantwortliche, Wiedervorlage, Nachweis. Genau das leistet ein Informationssicherheits-Managementsystem nach ISO 27001 oder, für den schnellen Einstieg, der Cyber-Risiko-Check nach DIN SPEC 27076. Beide beantworten dieselben vier Fragen aus dem Vortrag – nur systematisch, wiederholbar und dokumentiert.
Die Bedrohung war nie das eigentliche Problem. Das Entscheidungsverhalten war es. Die Frage, die am Ende des Vortrags im Raum stand, bleibt deshalb an Sie gerichtet: Welches Risiko wollen Sie gerade nicht sehen?
Weiterführend: Cyber-Risiko-Check nach DIN SPEC 27076 · ISO 27001 & IT-Grundschutz · Unsere Kompetenzen